出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
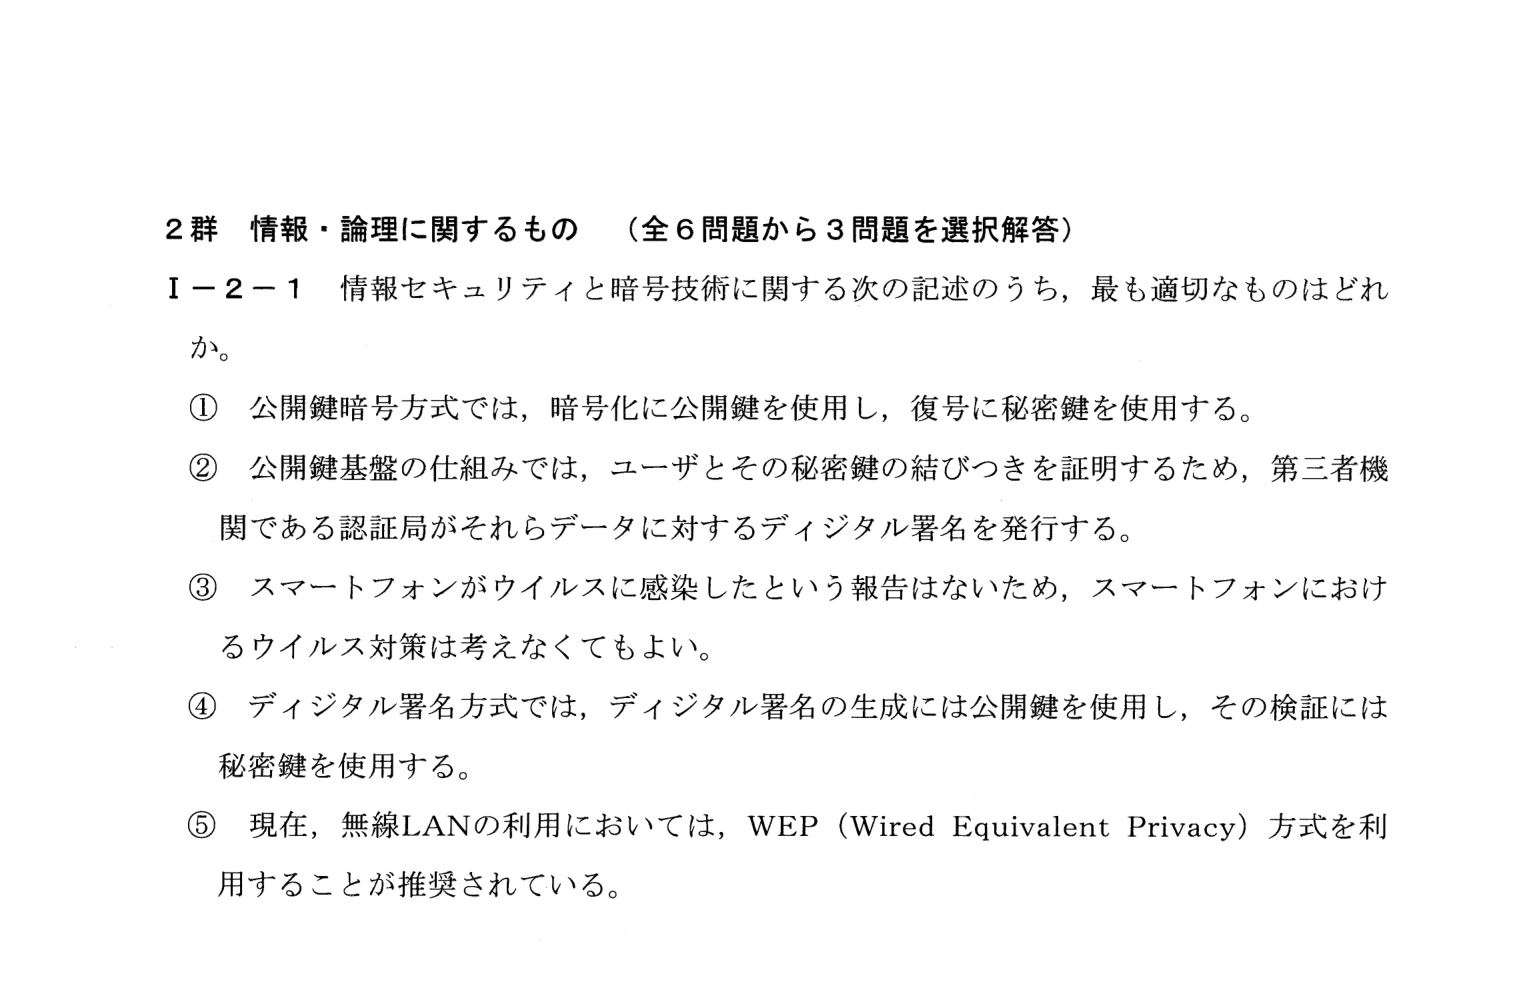
公開鍵暗号方式の暗号化・復号の鍵の使い分け、公開鍵基盤(PKI)における認証局の役割、スマートフォンのウイルス対策、ディジタル署名の生成・検証の鍵、無線LANのWEP方式についての情報セキュリティに関する記述の正誤を判定する問題。
情報セキュリティと暗号技術に関する5つの記述のうち、最も適切なものを選ぶ問題。公開鍵暗号方式、公開鍵基盤(PKI)、ディジタル署名、無線LANのセキュリティ方式についての基礎知識が問われている。
① 鍵の使い分け: 暗号=受信者の公開鍵で暗号化・秘密鍵で復号、署名=本人の秘密鍵で作り・公開鍵で検証。認証局が証明するのは「本人と公開鍵」の結びつき
② ②秘密鍵ではなく公開鍵、④署名の鍵が逆、③スマホの感染は報告あり、⑤WEPは脆弱で非推奨
③ ①
公開鍵暗号方式では、送信者が受信者の公開鍵を使ってデータを暗号化し、受信者は自分だけが持つ秘密鍵を使って復号するという仕組みが用いられる。したがって①の記述は公開鍵暗号方式の基本的な仕組みと一致しており、これが正答である。
公開鍵暗号方式(暗号化=公開鍵、復号=秘密鍵)とディジタル署名方式(署名生成=秘密鍵、検証=公開鍵)は、鍵の使い分けが逆になっている点に注意する。また、PKIの認証局が証明するのはユーザと公開鍵の結びつきであり、秘密鍵は常に本人だけが保持する。
キーワード: 公開鍵暗号、ディジタル署名、公開鍵基盤、情報・論理