出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
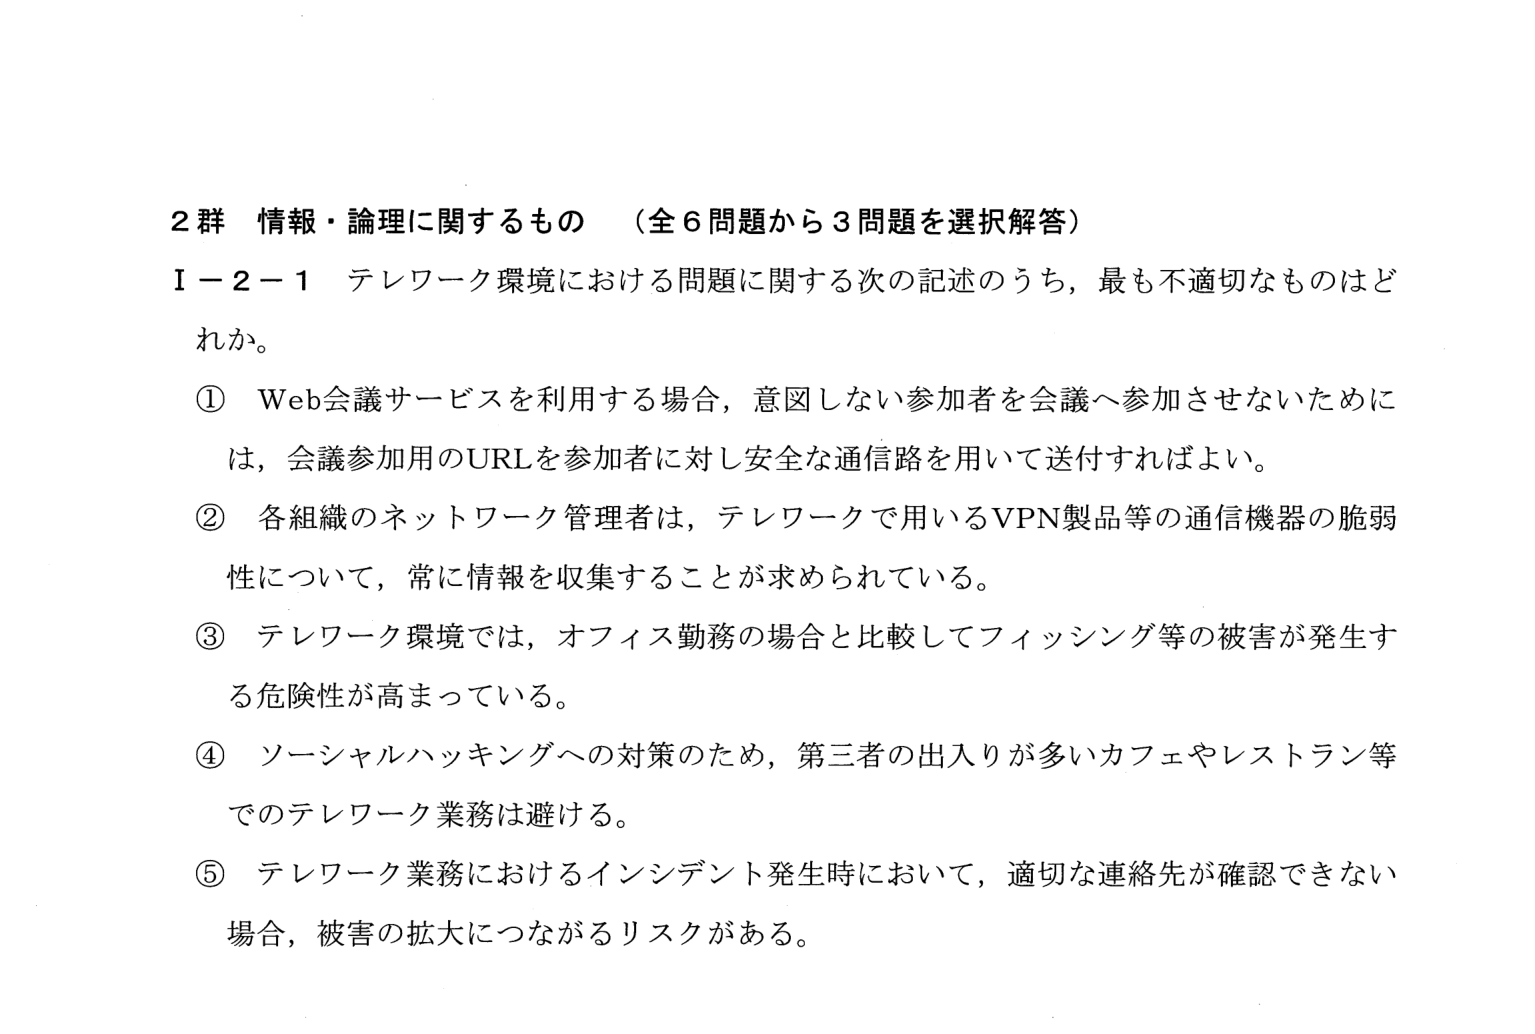
Web会議への不正参加防止、VPN機器の脆弱性情報収集、テレワークでのフィッシング被害リスク、ソーシャルハッキング対策、インシデント発生時の連絡体制についてのテレワーク環境のセキュリティに関する記述の正誤を判定する問題。
テレワーク環境における情報セキュリティ上の問題に関する5つの記述のうち、最も不適切なものを選ぶ問題。
① Web会議の基本: URLを知っていれば誰でも入れてしまうので、パスワード設定や待機室での参加者確認などを組み合わせる
② ①は「URLを安全に送れば十分」と言い切っており、URLが転送・漏えいした場合に防げない
③ ①
Web会議への意図しない参加者の混入を防ぐには、会議URLを安全な通信路で送付するだけでは不十分であり、参加者が受け取ったURLを第三者に転送・漏洩してしまう可能性や、URL自体が推測されるリスクも残るため、待機室(ウェイティングルーム)機能やパスコードの設定など、URLの安全な伝達以外の追加的な対策も併せて講じる必要がある。したがって「会議参加用のURLを参加者に対し安全な通信路を用いて送付すればよい」と、それだけで十分であるかのように述べる①の記述は対策として不十分であり誤りであり、これが正答(最も不適切なもの)である。
Web会議やテレワークのセキュリティ対策では、単一の対策(URLの安全な送付など)だけに頼るのではなく、待機室・パスコード・多要素認証といった複数の対策を組み合わせる「多層防御」の考え方が重要である。
キーワード: テレワーク、Web会議セキュリティ、情報セキュリティ、情報・論理