出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
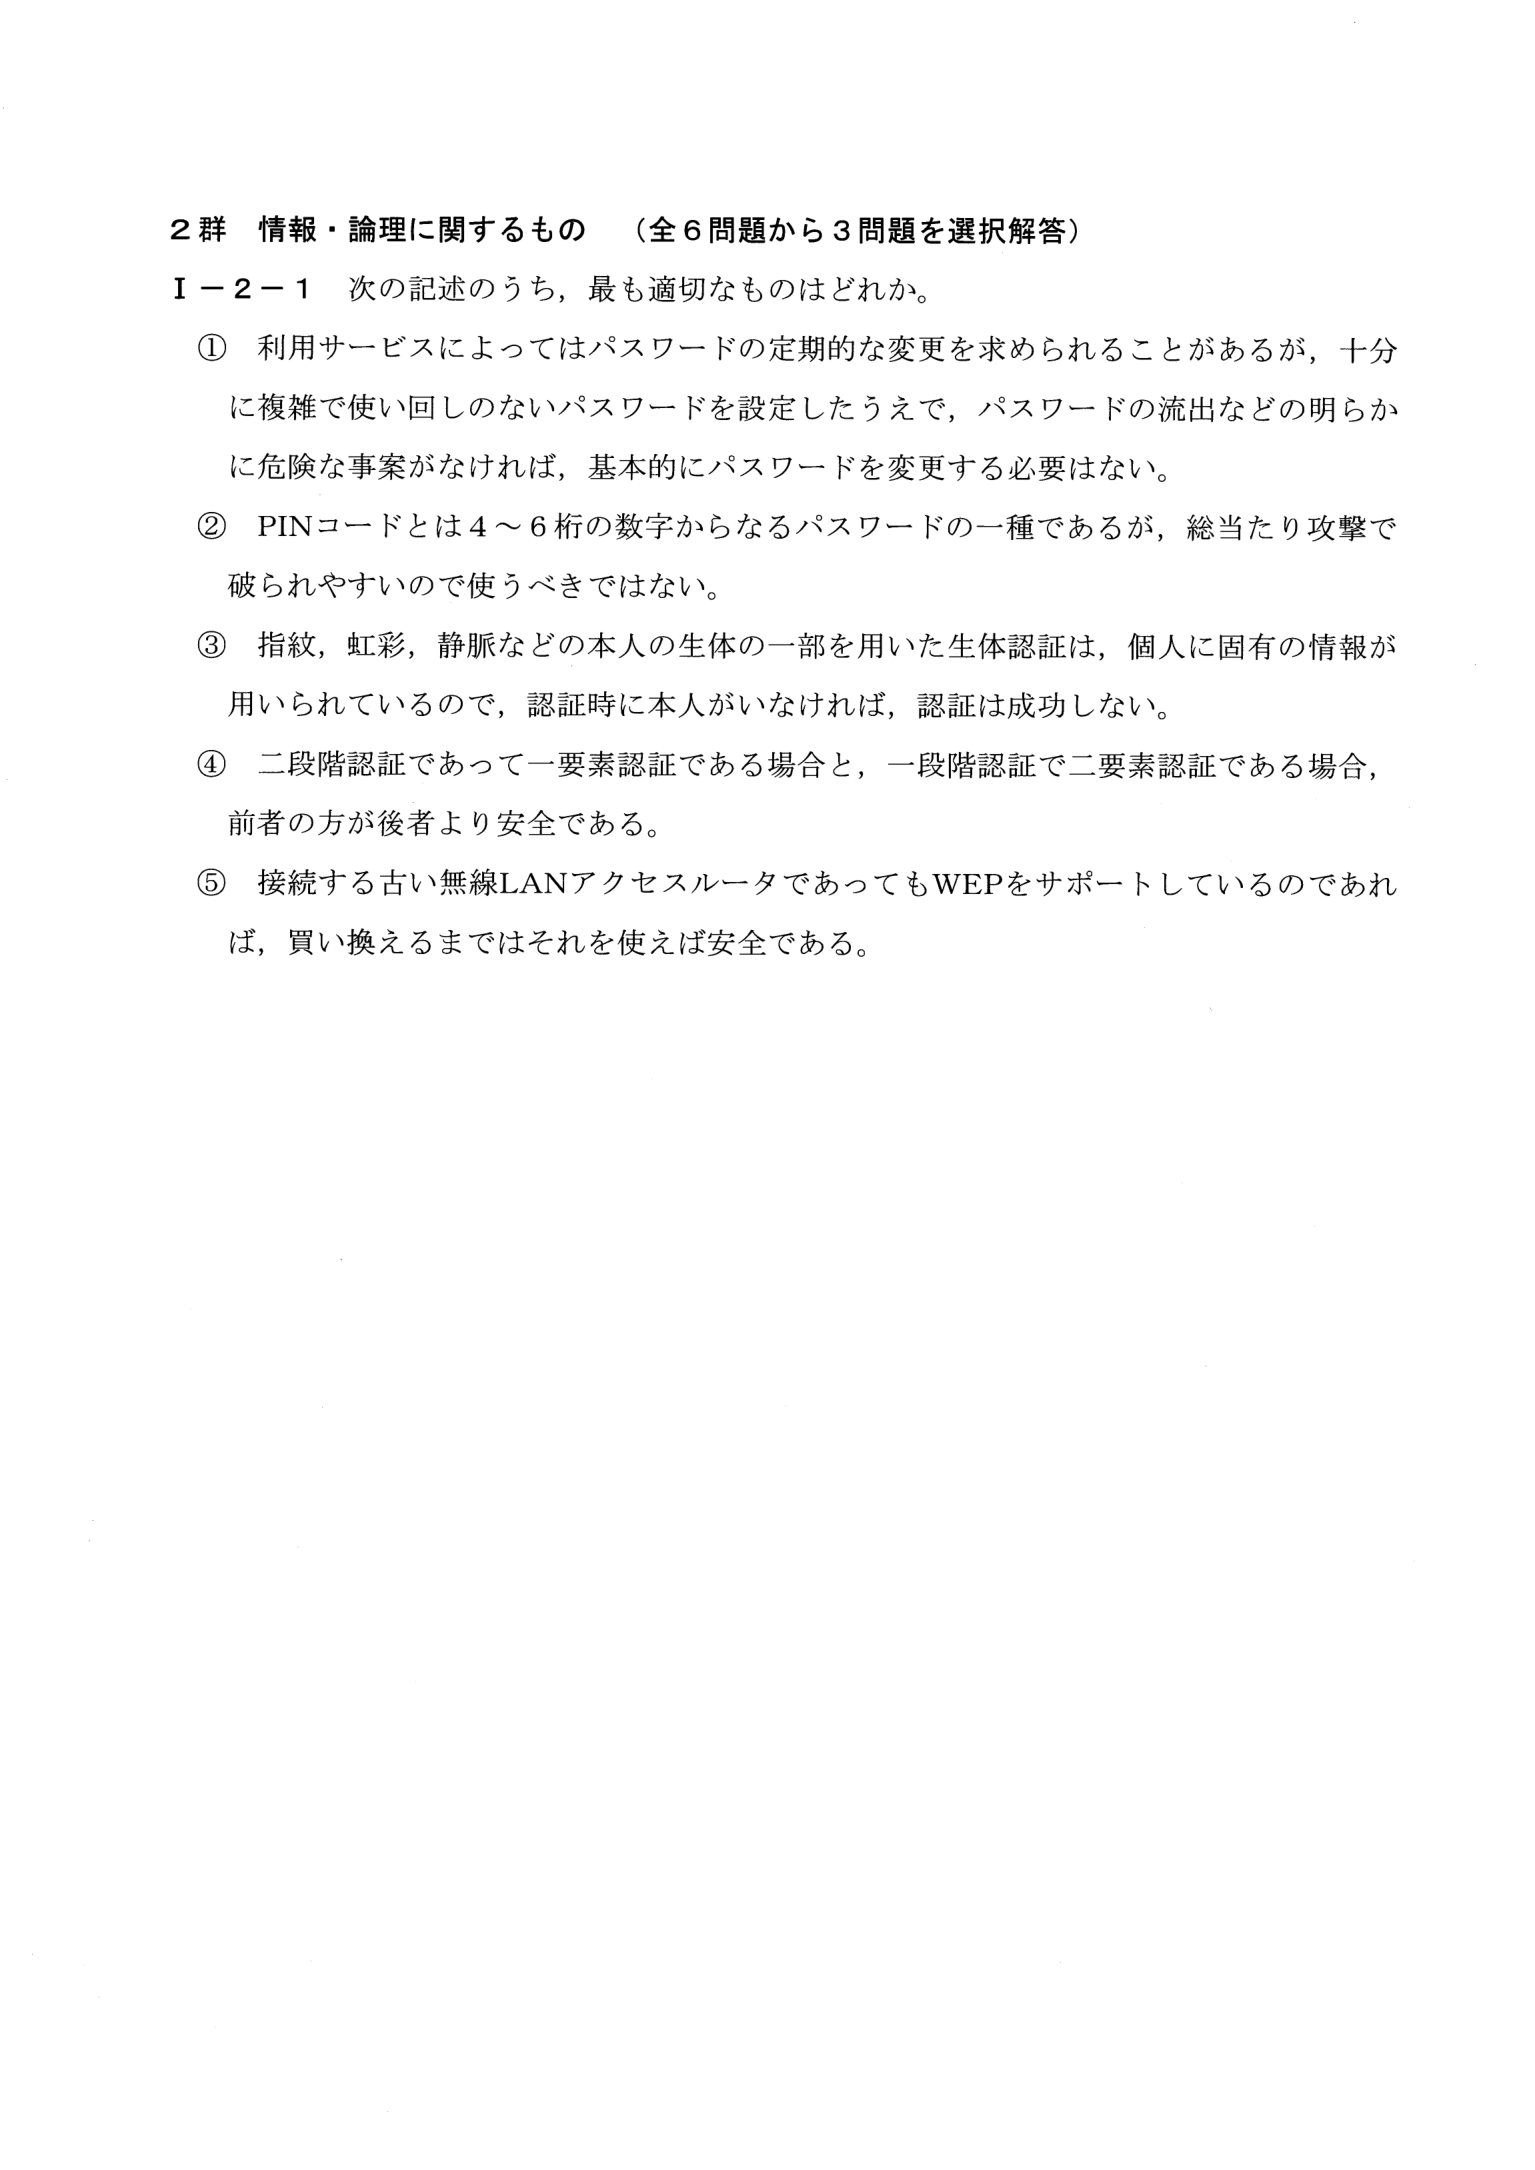
パスワードの定期的な変更の要否、PINコードの安全性、生体認証の限界、多段階認証と多要素認証の違い、WEPの安全性についての記述の正誤を判定する情報セキュリティの問題。
パスワード管理、PINコード、生体認証、多段階・多要素認証、無線LANの暗号化方式(WEP)に関する5つの記述のうち、最も適切なものを選ぶ問題。
① 近年の考え方(NISTなど): 複雑で使い回しのないパスワードなら、流出などがなければ定期変更は不要
② ②PINは誤入力ロックで実用的、③生体認証も偽造で破られ得る、④安全性は段階数より要素の種類(二要素の方が安全)、⑤WEPは解読法が知られていて危険
③ ①
近年のセキュリティに関する考え方(NIST(米国国立標準技術研究所)のガイドライン等)では、十分に複雑で使い回しのない(他のサービスと共通化していない)パスワードを設定していれば、流出などの明らかな危険な事案が確認されない限り、定期的な変更を強制する必要はなく、むしろ頻繁な変更は利用者が単純なパスワードを使い回す原因になり逆効果になり得るとされている。したがって①の記述は現在の情報セキュリティの考え方と一致しており、これが正答である。
情報セキュリティのベストプラクティスは年々更新されており、「パスワードは定期的に変更すべき」という古い慣習は、十分に複雑で漏洩していないパスワードであれば必ずしも当てはまらないとされている。また、認証の安全性は段階数ではなく要素の種類の多さで評価される点、生体認証やPINにも固有の弱点がある点、WEPのような古い暗号方式は使い続けても安全ではない点も押さえておく。
キーワード: パスワード管理、多要素認証、WEP、情報・論理