出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
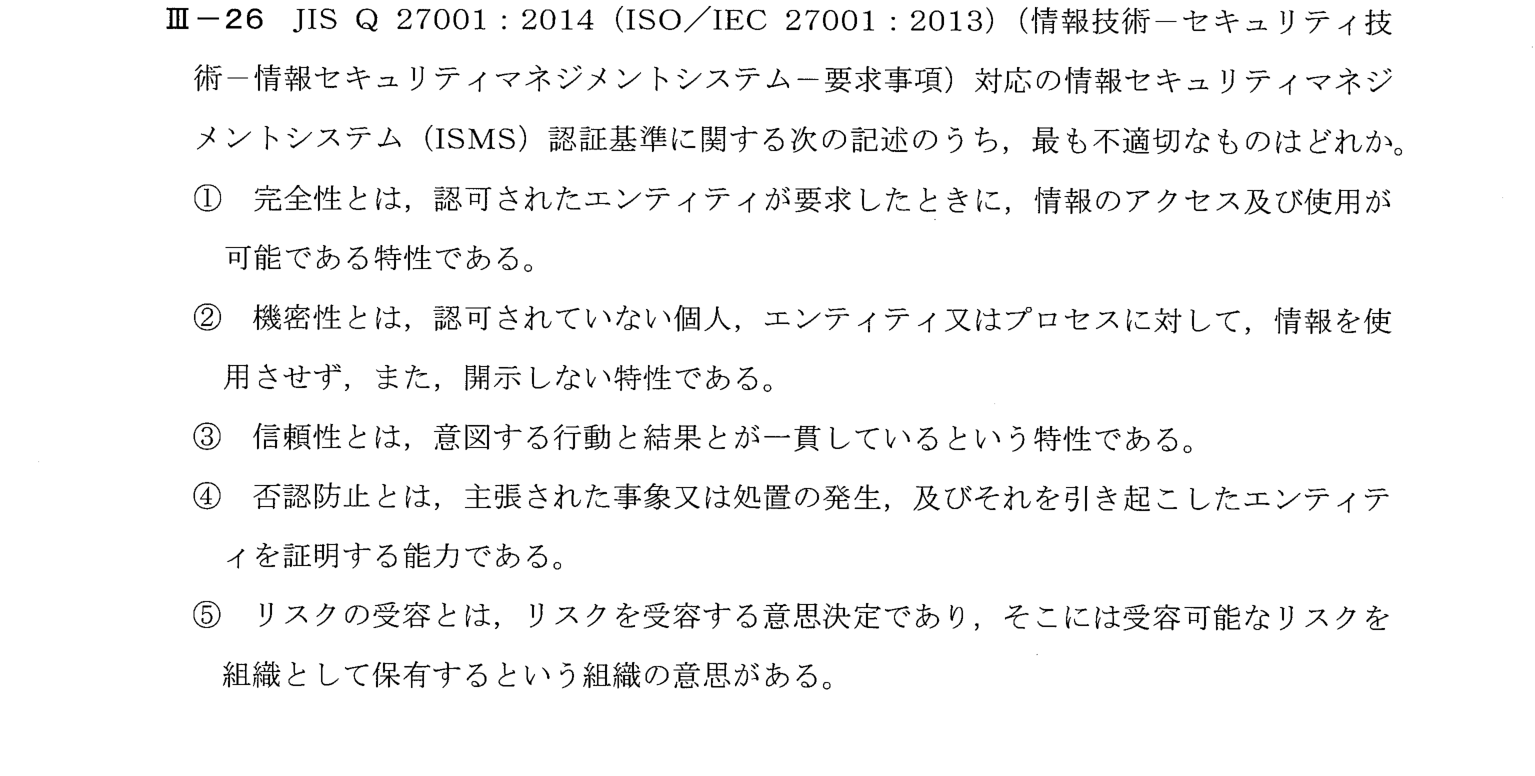
JIS Q 27001:2014(ISO/IEC 27001:2013)対応の情報セキュリティマネジメントシステム(ISMS)認証基準に関する記述のうち最も不適切なものを選ぶ問題。完全性、機密性、可用性、信頼性、否認防止などの定義を確認する。
情報セキュリティの特性(機密性、完全性、可用性など)と、リスク受容の定義を区別する問題。
① 情報セキュリティの3要素: 機密性=認可されない者に開示しない、完全性=正確さ・完全さを保つ、可用性=認可された者が必要なときに使える
② ①の「要求したときにアクセス・使用が可能」は可用性の定義で、完全性ではない
③ ①
「認可されたエンティティが要求したときに、情報のアクセス及び使用が可能である特性」は、可用性の定義である。完全性は、正確さ及び完全さの特性(情報が改ざんされておらず、正確で完全であること)である。したがって、完全性を、アクセス及び使用が可能である特性とする①は不適切である。
情報セキュリティの3要素(CIA): 機密性(許可された者のみ)、完全性(正確・完全、改ざんなし)、可用性(必要なときに使える)。追加特性: 真正性、責任追跡性、否認防止、信頼性。
キーワード: ISMS、JIS Q 27001、情報セキュリティ、完全性、機密性、可用性、否認防止、情報工学部門