出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
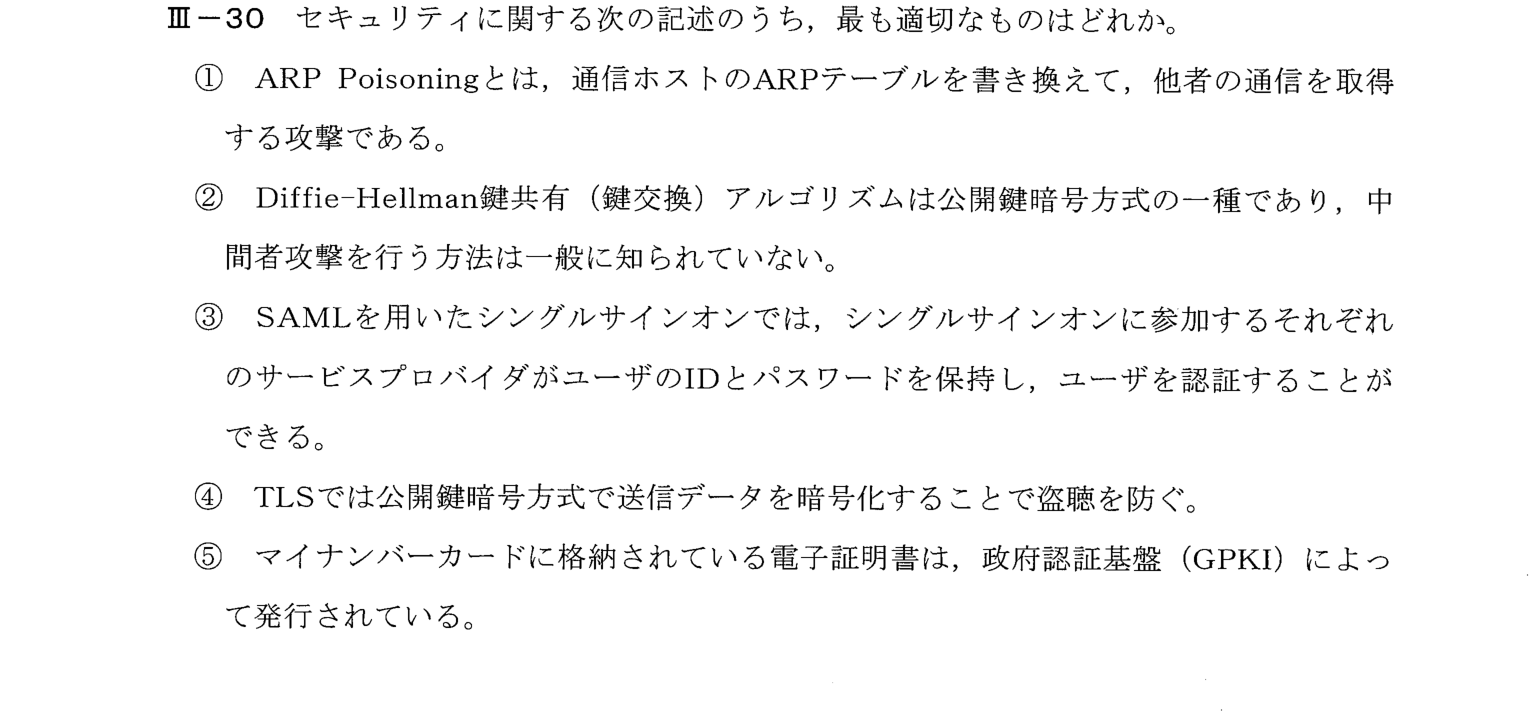
セキュリティに関する記述(ARP Poisoning、Diffie-Hellman鍵共有、SAMLによるシングルサインオン、TLS、マイナンバーカードの電子証明書)のうち最も適切なものを選ぶ問題。ARP Poisoningは、ARPテーブルを書き換えて他者の通信を取得する攻撃。
各種のセキュリティ技術・攻撃の基本的な性質を確認する問題。
① ARPは IPアドレス→MACアドレスの対応表。偽の対応を送り込んで表を書き換え、通信を自分に向けさせるのが ARP Poisoning
② ②DHは認証なしだと中間者攻撃を受ける、③SAMLではIdPが認証し各SPはパスワードを持たない、④TLSのデータ暗号化は共通鍵暗号、⑤マイナンバーカードの証明書はJPKI(公的個人認証)
③ ①
ARP Poisoning(ARPスプーフィング)は、通信ホストのARPテーブルに、偽のIPアドレスとMACアドレスの対応を書き込ませて、他者の通信を、攻撃者の機器に経由させて取得する攻撃である。したがって①が最も適切である。
ARP Poisoning=偽のARP応答でARPテーブルを汚染。SSOのSAML=IdPが認証し、SPに認証結果(アサーション)を渡す。マイナンバーカードの証明書はJPKI。
キーワード: ARP Poisoning、Diffie-Hellman、SAML、TLS、GPKI、JPKI、中間者攻撃、情報工学部門