出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
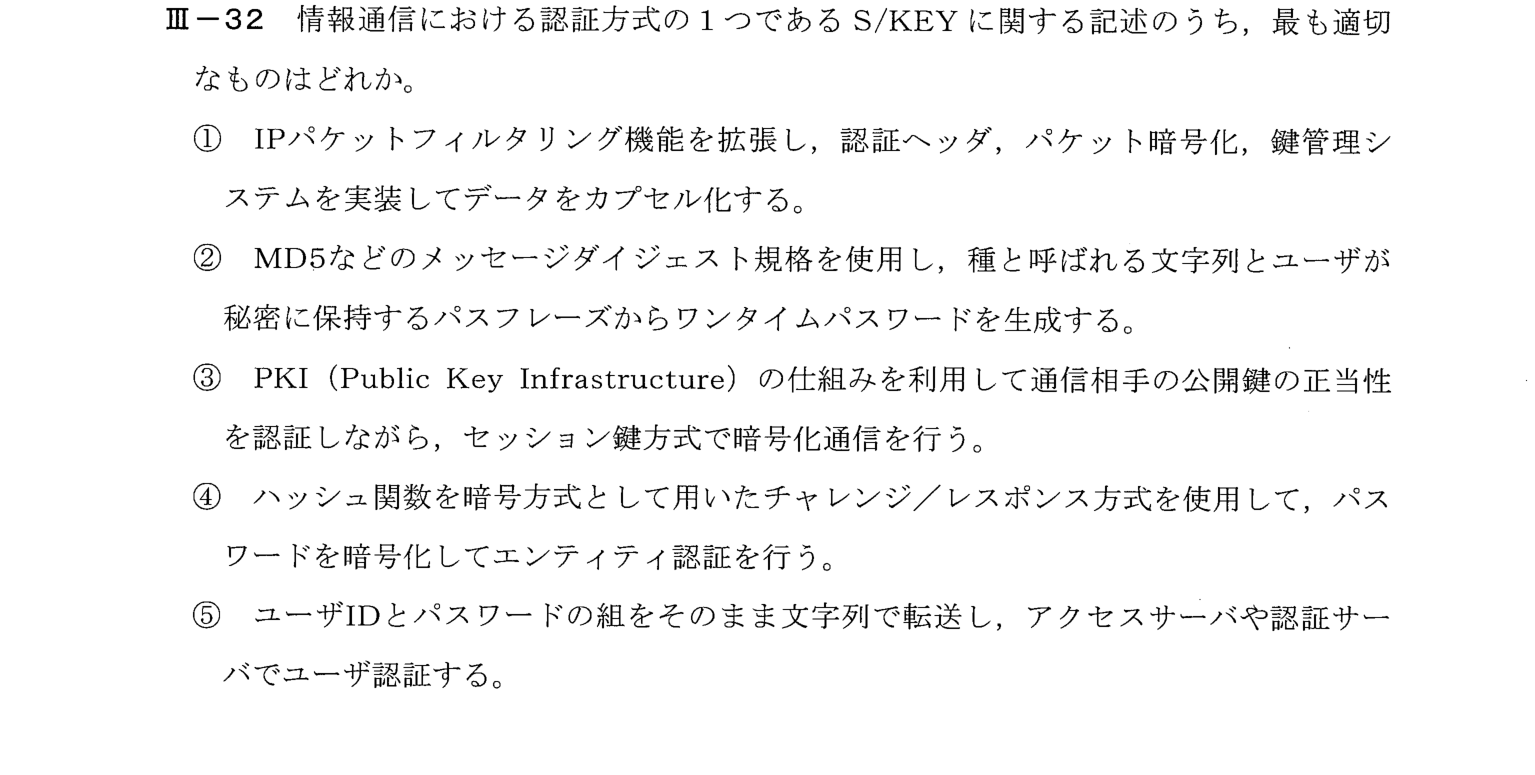
情報通信における認証方式の1つであるS/KEYに関する記述のうち最も適切なものを選ぶ問題。S/KEYは、MD5などのメッセージダイジェストを使い、種と呼ばれる文字列とユーザが秘密に保持するパスフレーズから、ワンタイムパスワードを生成する。
各種の認証・セキュリティ方式(IPsec、S/KEY、PKI/SSL、CHAP、平文認証)の特徴を区別する問題。
① S/KEY=ワンタイムパスワード方式。種(シード)と秘密のパスフレーズからハッシュ関数(MD5など)を繰り返し適用してパスワードを作る
② ①はIPsec、③はSSL/TLS、④はCHAP、⑤はPAP
③ ②
S/KEYは、ワンタイムパスワード方式の認証で、MD5などのメッセージダイジェスト(ハッシュ関数)を使い、サーバが提示する種(seed)と呼ばれる文字列と、ユーザが秘密に保持するパスフレーズから、使い捨てのパスワードを生成する。ハッシュ関数を繰り返し適用した値を、順番を逆にして使う。したがって②が最も適切である。
ワンタイムパスワード=使い捨てのパスワードで、盗聴されても再利用できない。S/KEYは、ハッシュ連鎖を利用。CHAPは、チャレンジ・レスポンス。
キーワード: S/KEY、ワンタイムパスワード、メッセージダイジェスト、MD5、認証方式、チャレンジレスポンス、情報工学部門