出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
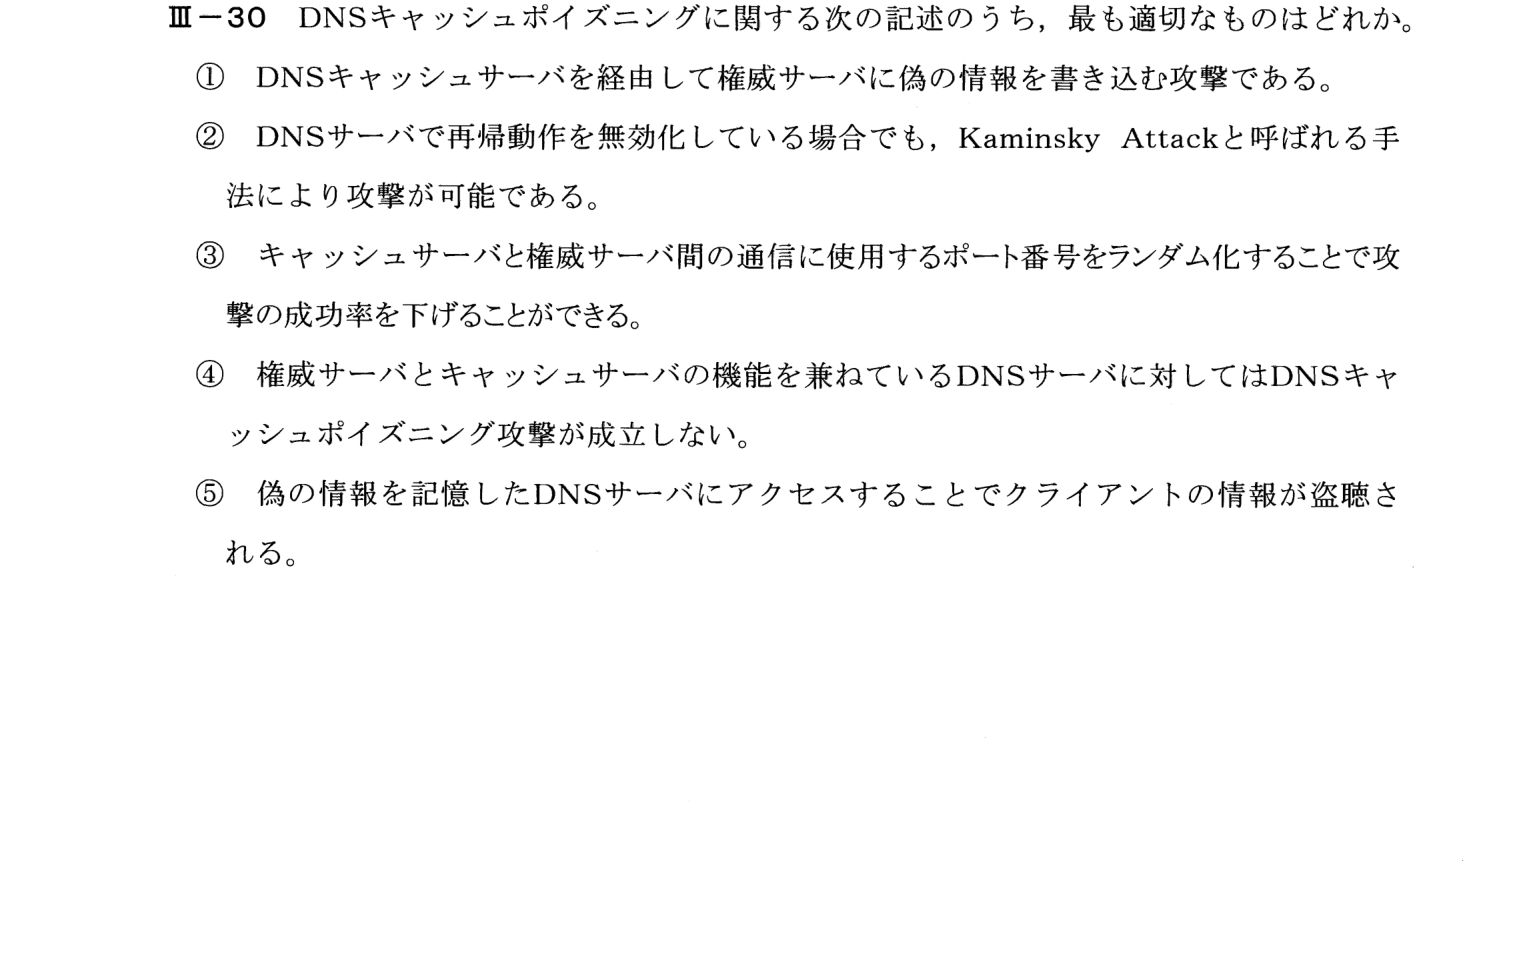
DNSキャッシュポイズニングの仕組み、Kaminsky Attack、ポート番号のランダム化による対策、権威サーバとキャッシュサーバの兼用に関する記述のうち最も適切なものを選ぶ問題。
DNSキャッシュポイズニングに関する記述のうち、最も適切なものを選ぶ問題。
① キャッシュポイズニング=キャッシュサーバに偽の応答を覚えさせる攻撃。攻撃者は問合せIDとポート番号を当てる必要がある
② ポート番号をランダム化すると当てにくくなり成功率が下がる(③)。①権威サーバに書き込むのではない、②再帰を無効にすれば攻撃されにくい、④兼用ならむしろ危険、⑤盗聴ではなく偽サイトへの誘導
③ ③
DNSキャッシュポイズニングは、キャッシュサーバが権威サーバに問い合わせた際に偽の応答を先に送り込み、偽の情報をキャッシュさせる攻撃である。攻撃者は問合せのIDと送信元ポート番号を推測する必要があるため、ポート番号をランダム化すると攻撃の成功率を下げられる。したがって③が最も適切。①書き換えられるのはキャッシュサーバの情報、②再帰動作を無効化していれば攻撃は成立しにくい、④兼用しているサーバも攻撃を受け得る、⑤主な被害は偽のサーバへの誘導である。
キャッシュポイズニング対策: ソースポートのランダム化、再帰問合せの制限、権威/キャッシュの分離、DNSSEC。
キーワード: DNSキャッシュポイズニング、Kaminsky Attack、ソースポートランダム化、DNS、情報工学部門