出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
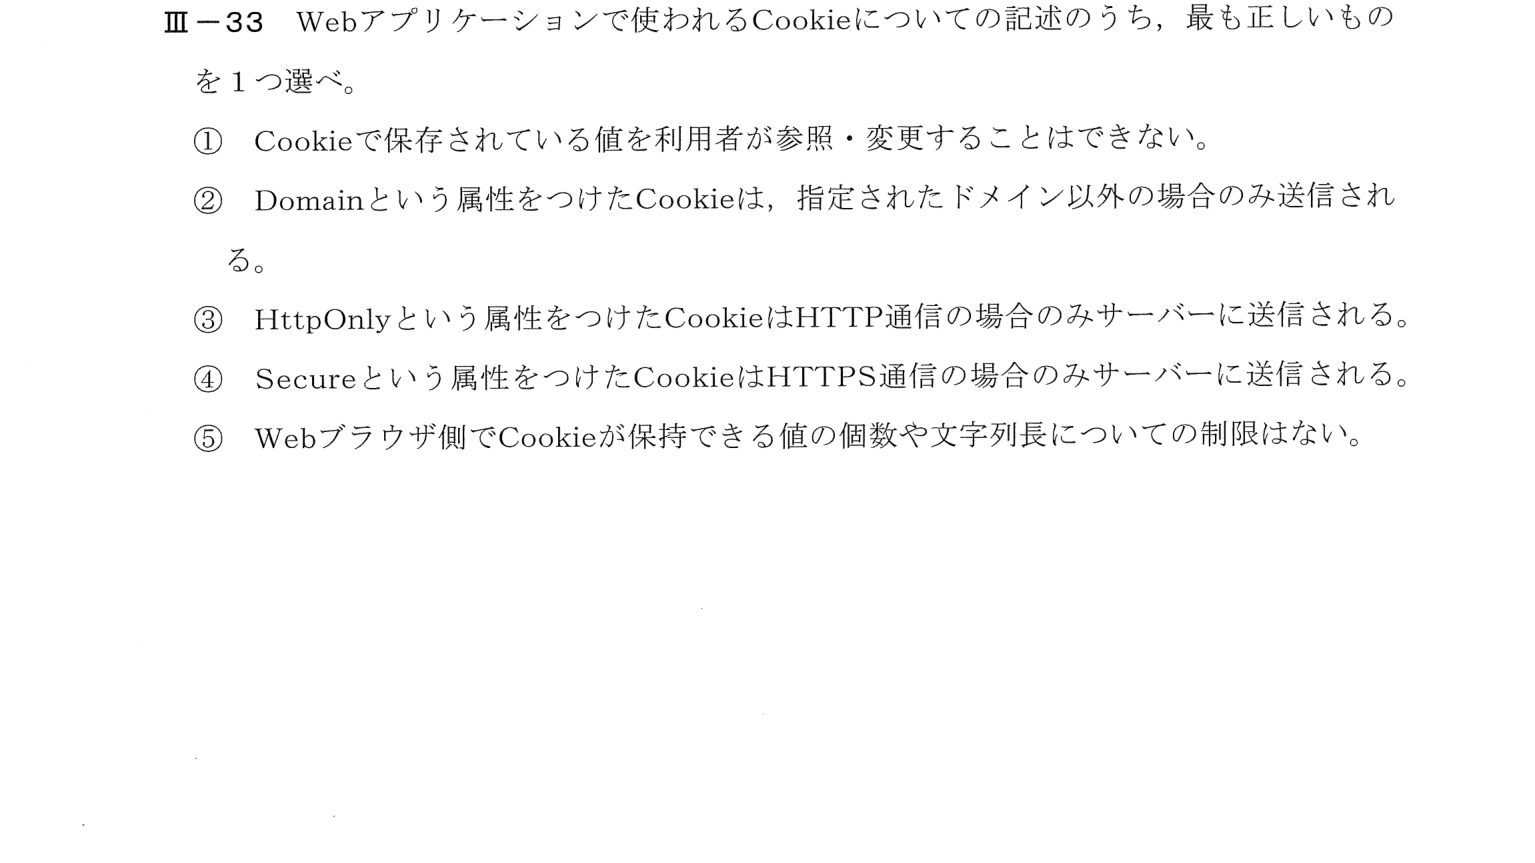
Webアプリケーションで使われるCookieについての記述のうち最も正しいものを選ぶ問題。Secure属性はHTTPS通信の場合のみCookieを送信する。HttpOnly属性、Domain属性との違いを問う。
Cookieの属性(Secure、HttpOnly、Domainなど)の意味を確認する問題。
① Cookieの属性: Secure=HTTPSのときだけ送る、HttpOnly=JavaScriptから読めない、Domain=指定したドメインに送る。値は利用者が見たり変えたりでき、個数や長さには上限がある
② ②は送信先が逆、③HttpOnlyの意味が違う、①⑤は言い切りが誤り
③ ④
Secure属性を付けたCookieは、HTTPS(暗号化された通信)の場合にのみ、サーバーに送信される。盗聴による漏えいを防ぐための属性である。したがって④が正しい。
Secure=HTTPSのみで送信、HttpOnly=JavaScriptから読めない(XSS対策)、Domain/Path=送信範囲、SameSite=クロスサイトでの送信制限(CSRF対策)。
キーワード: Cookie、Secure属性、HttpOnly属性、Domain属性、HTTPS、セッション管理、情報工学部門
同じ問題が計2回出題されています(令和2年度、令和6年度)。