出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
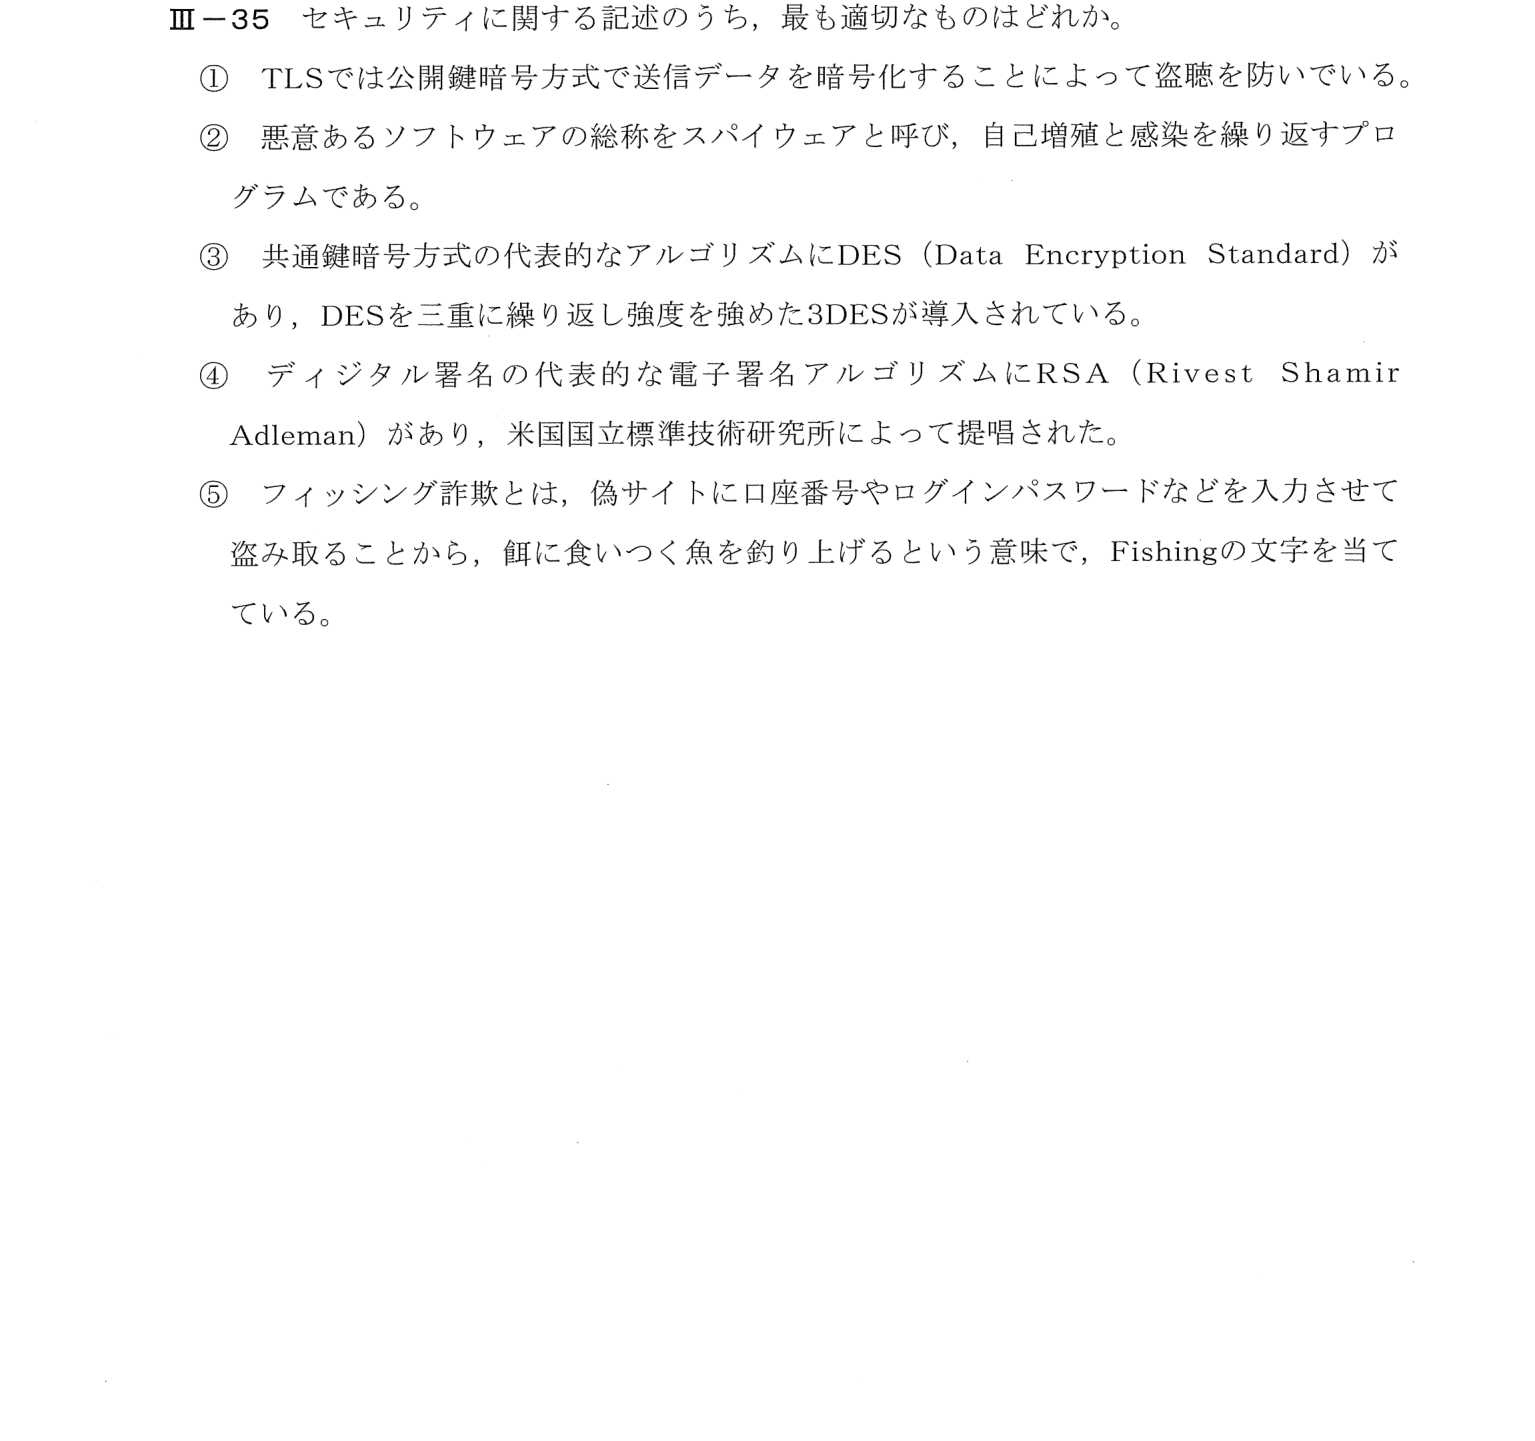
セキュリティに関する記述のうち最も適切なものを選ぶ問題。共通鍵暗号方式のDESと3DES、TLSの暗号化、RSAの提唱者、フィッシングの語源などを問う。
暗号方式や、セキュリティ用語についての正誤を判断する問題。
① 暗号の分類: 共通鍵=DES・3DES・AES、公開鍵=RSA。TLSは公開鍵で鍵を交換し、データは速い共通鍵で暗号化する
② ①データ本体は共通鍵、②悪意あるソフトの総称はマルウェア、④RSAは3人の研究者が考案(NISTではない)、⑤綴りはPhishing
③ ③
DESは、共通鍵暗号方式の代表的なアルゴリズムで、鍵長が短く(56ビット)なったため、DESを3回繰り返して強度を高めた3DES(トリプルDES)が導入された。したがって③が最も適切である。
共通鍵暗号: DES、3DES、AES。公開鍵暗号: RSA、楕円曲線暗号。TLSは、公開鍵で鍵を交換し、共通鍵でデータを暗号化する(ハイブリッド方式)。
キーワード: DES、3DES、共通鍵暗号方式、TLS、RSA、フィッシング、マルウェア、情報工学部門