出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
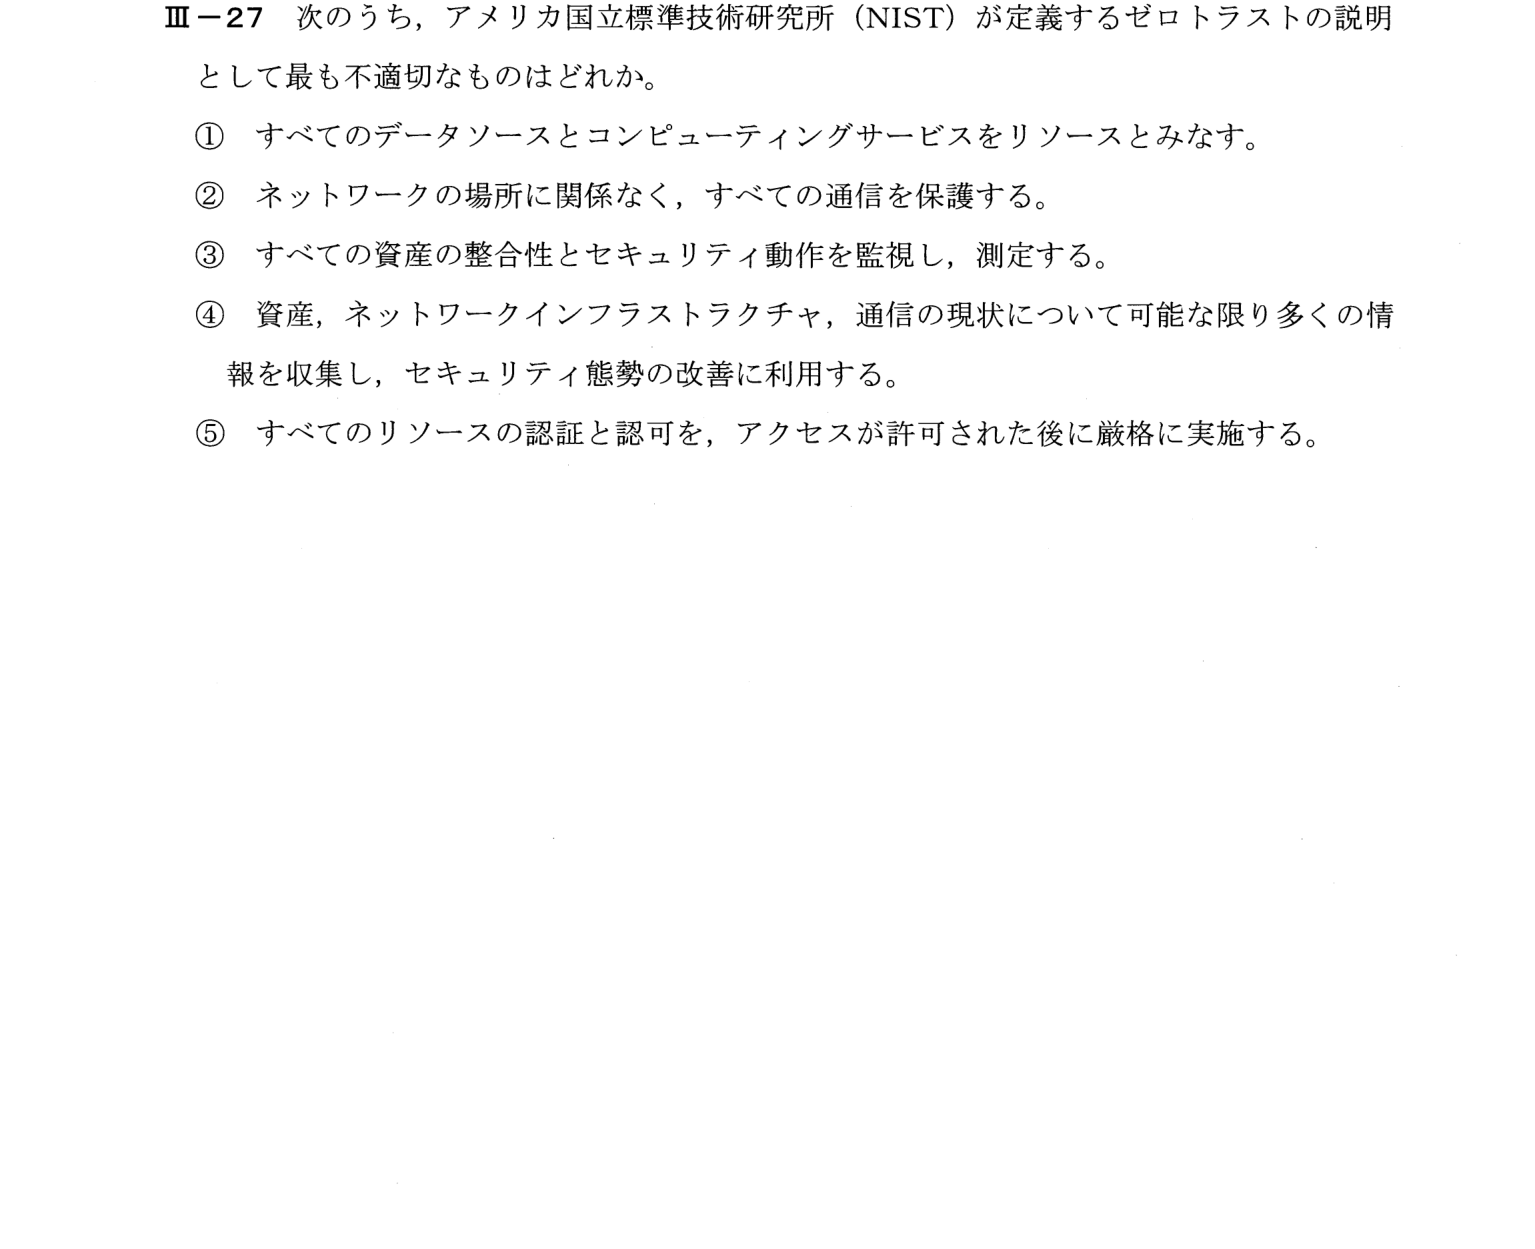
アメリカ国立標準技術研究所(NIST)が定義するゼロトラスト(SP 800-207のゼロトラスト原則)の説明として、最も不適切なものを選ぶ問題。アクセスを許可する前に認証・認可を行う考え方を理解しているかを問う。
NISTのゼロトラストの基本原則に合わない記述を選ぶ問題。
① ゼロトラスト=「決して信頼せず、常に検証する」。ネットワークの内側でも信頼せず、アクセスのたびに、許可する前に認証・認可する
② ⑤「アクセスが許可された後に」認証・認可するは順番が逆
③ ⑤
ゼロトラストは、ネットワークの内側であっても暗黙の信頼を与えず、リソースへのアクセスごとに、動的に認証と認可を行う考え方である。認証・認可は、アクセスが許可される前に行うものであり、アクセスが許可された後に実施するとする⑤は不適切である。
ゼロトラストでは、「決して信頼せず、常に検証する」。境界の内側という理由で信頼せず、リソースへのアクセス許可の前に、動的な認証・認可を行う。
キーワード: ゼロトラスト、NIST、SP 800-207、認証、認可、境界防御、情報工学部門