出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
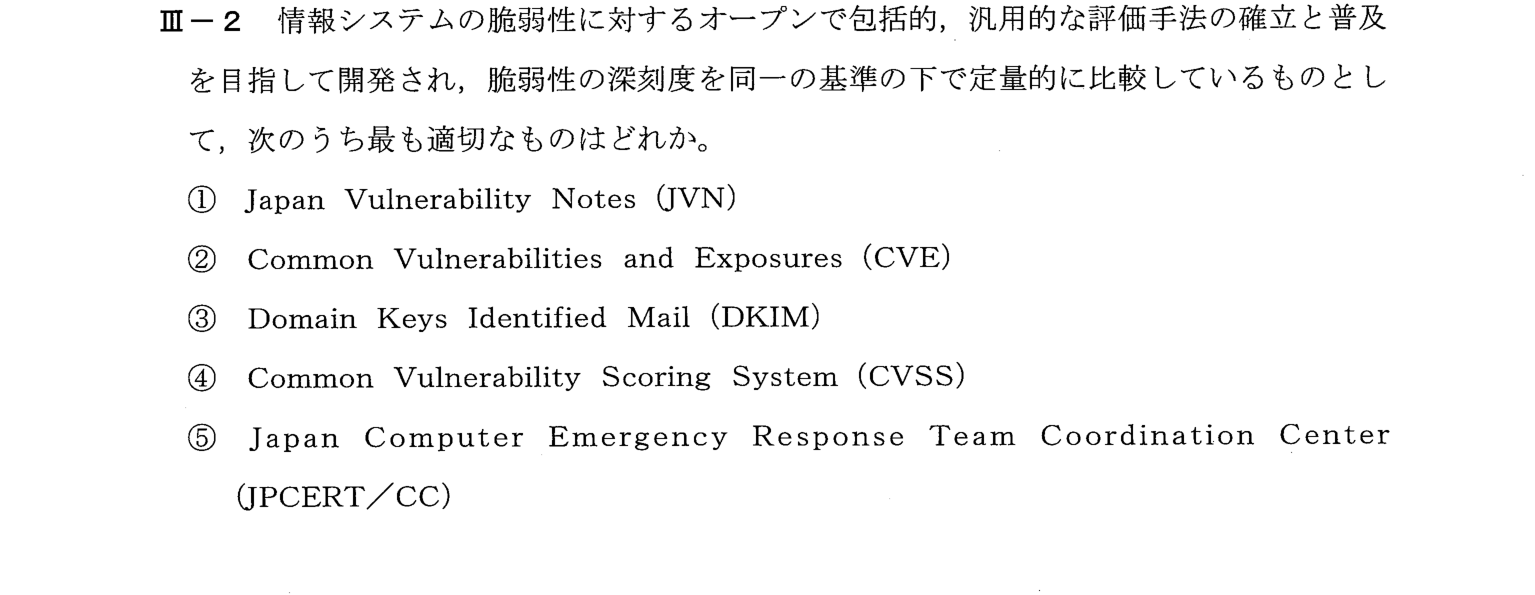
情報システムの脆弱性に対するオープンで包括的、汎用的な評価手法で、脆弱性の深刻度を同一の基準で定量的に比較するものとして、CVSS(共通脆弱性評価システム)を選ぶ問題。JVN、CVE、DKIM、JPCERT/CCとの違いを識別する。
脆弱性の深刻度を定量的に比較する評価手法を選ぶ問題。
① 脆弱性関連の用語: CVSS=深刻度を0〜10で点数化する評価手法、CVE=脆弱性の識別番号、JVN=日本の脆弱性情報サイト、JPCERT/CC=対応組織、DKIM=メールの電子署名
② 「深刻度を同一基準で定量的に比較」はCVSS
③ ④
CVSS(Common Vulnerability Scoring System、共通脆弱性評価システム)は、情報システムの脆弱性に対する、オープンで包括的・汎用的な評価手法で、攻撃の容易さや影響の大きさなどの評価項目から、脆弱性の深刻度を0〜10のスコアとして、同一の基準で定量的に表し、比較できるようにしたものである。したがって④が最も適切である。
CVE=脆弱性の識別番号、CVSS=脆弱性の深刻度の評価(スコア)、JVN=脆弱性対策情報のポータル、JPCERT/CC=インシデント対応の調整機関。
キーワード: CVSS、脆弱性評価、CVE、JVN、DKIM、JPCERT/CC、情報工学部門