出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
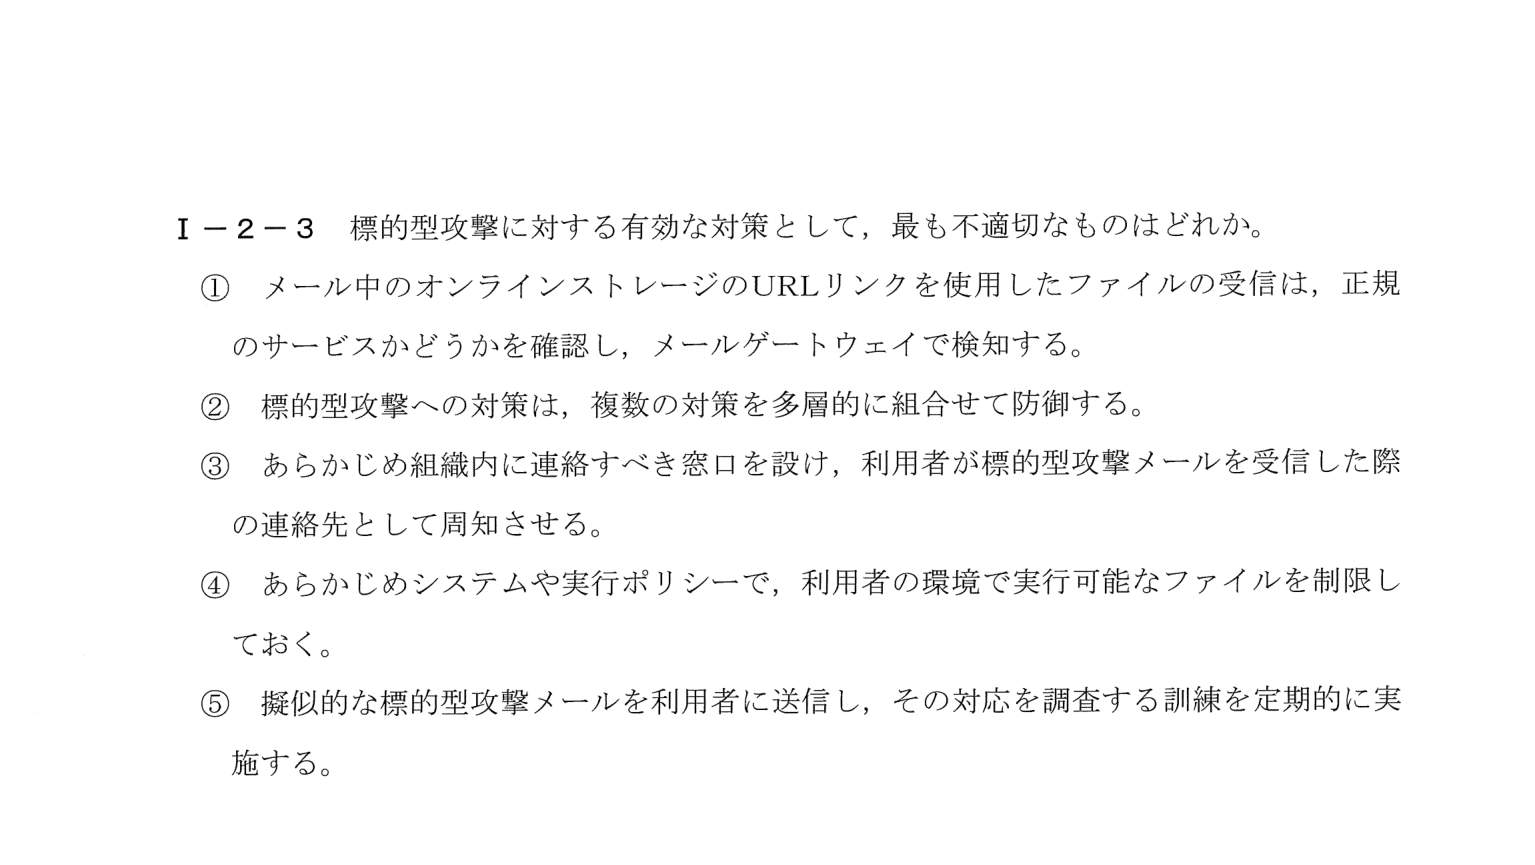
標的型攻撃に対する有効な対策(オンラインストレージURLの確認、多層防御、連絡窓口の設置、実行ファイルの制限、標的型攻撃メール訓練)についての記述のうち、最も不適切なものを選ぶ問題。
標的型攻撃に対する有効な対策に関する5つの記述のうち、最も不適切なものを選ぶ問題。
① 標的型攻撃では、正規のオンラインストレージが悪用されることがある。サービスが正規かどうかを確かめるだけでは、中の不正なファイルは見抜けない
② ②〜⑤(多層防御・連絡窓口・実行制限・訓練)は有効な対策
③ ①
攻撃者は、Google DriveやOneDriveなどの正規のオンラインストレージサービスを悪用して不正なファイルを配布することがあり、この場合サービス自体は正規のものであるため、「正規のサービスかどうかを確認する」だけでは、そこにアップロードされた不正なファイル自体を検知することはできない。したがって「正規のサービスかどうかを確認し、メールゲートウェイで検知する」という①の対策は、標的型攻撃対策として不十分であり、これが正答(最も不適切なもの)である。
標的型攻撃では、正規のクラウドサービスやオンラインストレージが悪用されることがあり、「サービスが正規かどうか」の確認だけでは不正なファイル自体の検知には不十分である。標的型攻撃対策は単一の対策に頼らず、技術的対策と人的な訓練・体制整備を組み合わせた多層防御が基本となる。
キーワード: 標的型攻撃、多層防御、情報セキュリティ、情報・論理