出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
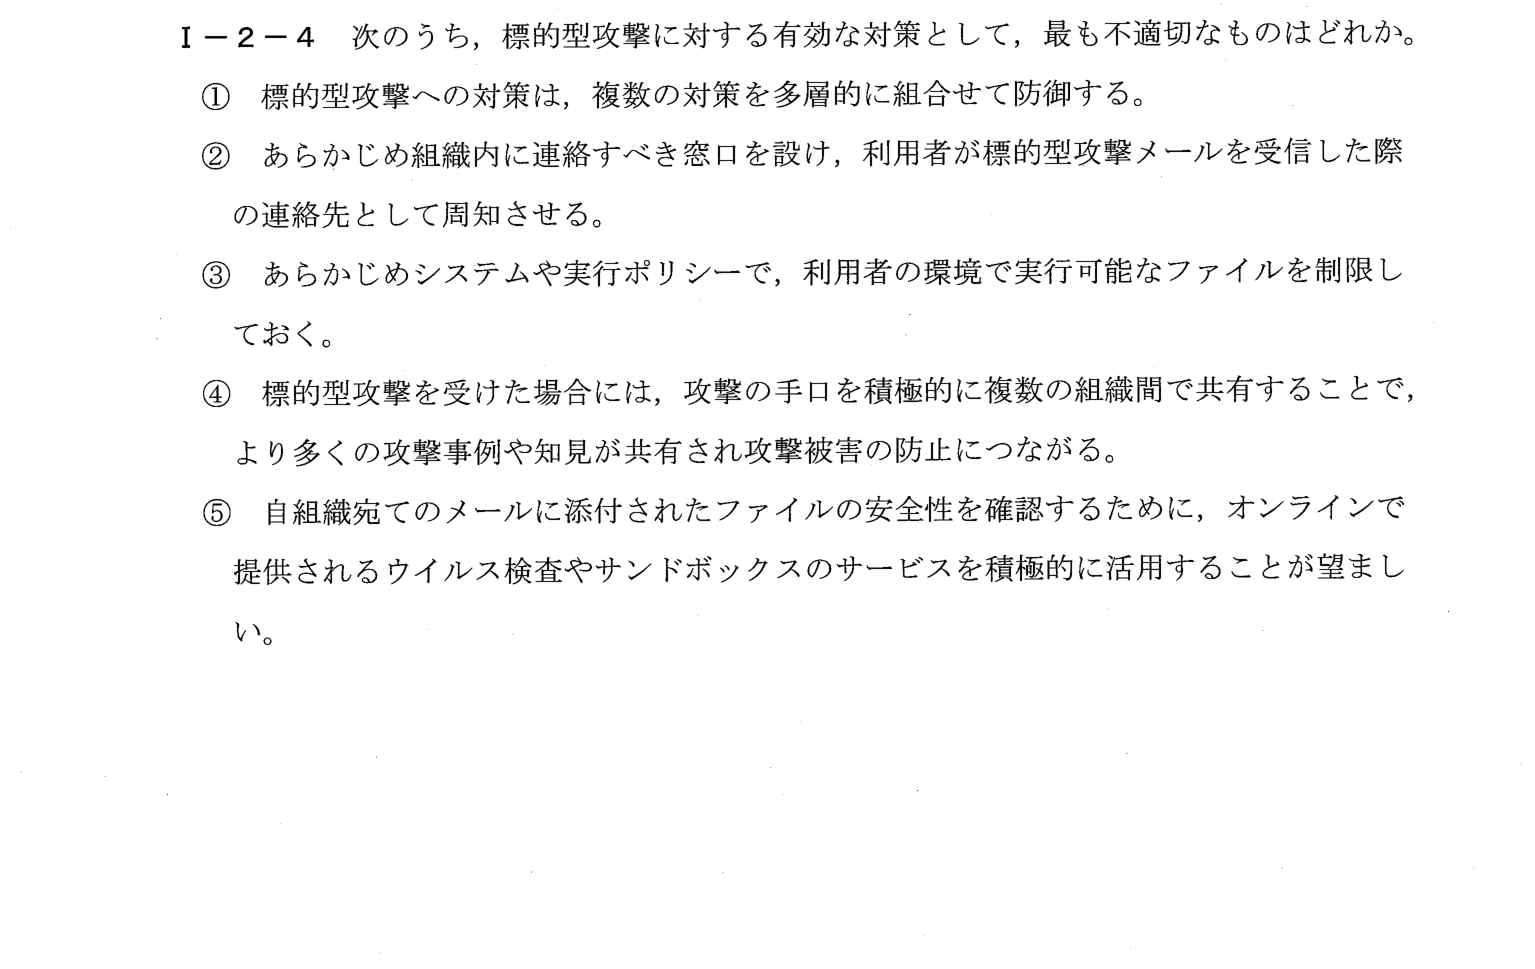
標的型攻撃に対する組織的な対策(多層防御、連絡窓口、実行ファイル制限、情報共有、添付ファイルの安全性確認方法)のうち、最も不適切なものを選ぶ問題。
標的型攻撃に対する組織的な対策として挙げられた5つの記述のうち、最も不適切なものを選ぶ問題。
① 標的型攻撃の対策は、多層防御・連絡窓口・実行制限・組織間の情報共有。怪しいファイルを外部に出すと、それ自体が情報漏えいになる
② ⑤の「自組織宛ての添付ファイルを外部のオンライン検査サービスに積極的にかける」は、機密が外部に出るうえ、攻撃者に気付かれるおそれもある
③ ⑤
⑤は、自組織宛てメールの添付ファイルの安全性確認のために、オンラインで提供されるウイルス検査やサンドボックスのサービスを積極的に活用することが望ましいとしているが、標的型攻撃に使われる可能性のあるファイルを不特定多数がアクセスしうる外部のオンラインサービスにアップロードすると、組織の機密情報が外部に漏洩するおそれや、攻撃者側にファイルが解析されていることが察知され手口を変えられるおそれがある。そのため、機密性の高い添付ファイルの検査は組織内に閉じた環境(専用のサンドボックス等)で行うべきであり、外部オンラインサービスの積極活用を推奨する⑤の記述が最も不適切であり、これが正答。
標的型攻撃対策は多層防御・組織的な連絡体制・実行制限・情報共有が基本だが、機密情報を含む可能性のあるファイルを外部の不特定多数がアクセス可能なオンラインサービスへアップロードする行為は、それ自体が情報漏洩リスクになる点に注意する。
キーワード: 標的型攻撃、情報セキュリティ、多層防御、サンドボックス、情報・論理