出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
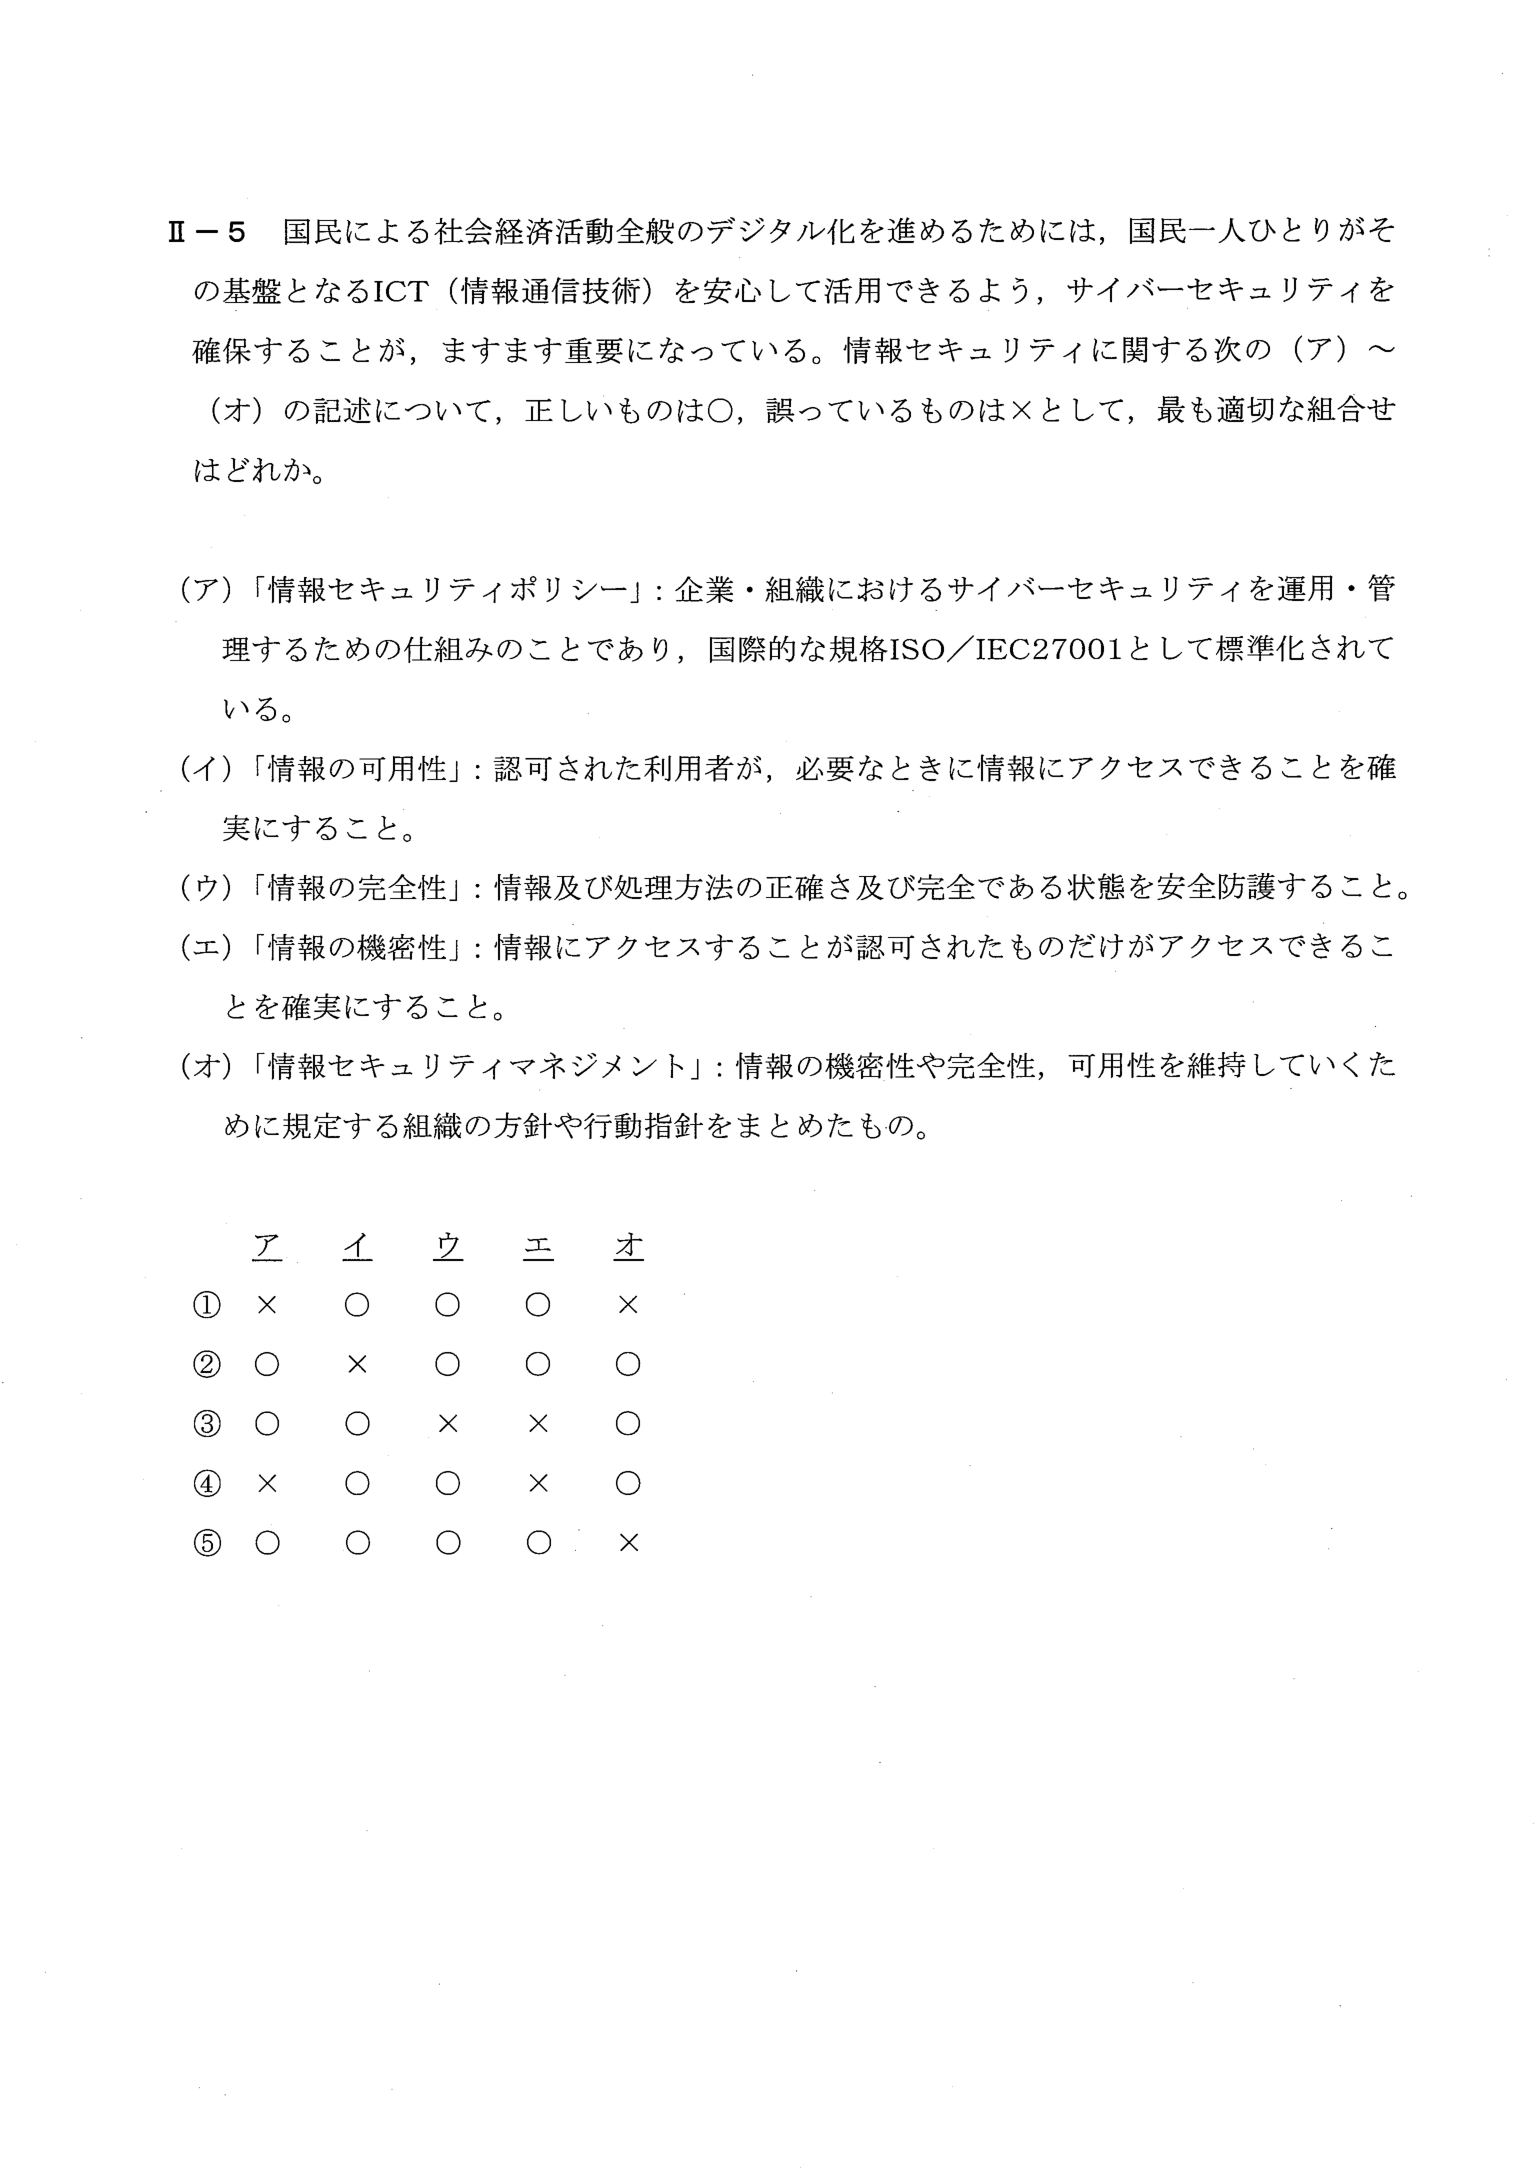
情報セキュリティポリシー、情報の可用性・完全性・機密性、情報セキュリティマネジメントの定義に関する(ア)〜(オ)の記述の正誤の組合せを選ぶ問題。ISO/IEC 27001と情報セキュリティマネジメントシステムの理解が必要。
情報セキュリティに関する5つの記述(ア〜オ)の正誤の組合せを選ぶ問題。
① 情報セキュリティの3要素: 機密性(認可された者だけ)・完全性(正確で完全)・可用性(必要なときに使える)。ポリシー=組織の方針・行動指針、マネジメント(ISMS、ISO/IEC 27001)=運用・管理する仕組み
② (ア)と(オ)は、ポリシーとマネジメントの説明が入れ替わっていて×。(イ)(ウ)(エ)は○
③ ×・○・○・○・×(①)
(ア)「企業・組織におけるサイバーセキュリティを運用・管理するための仕組み」で、国際規格ISO/IEC 27001として標準化されているのは、情報セキュリティマネジメント(ISMS:マネジメントシステム)であり、「情報セキュリティポリシー」の説明ではないため誤り(×)。(イ)可用性(認可された利用者が必要なときに情報にアクセスできること)、(ウ)完全性(情報及び処理方法の正確さ及び完全である状態を安全防護すること)、(エ)機密性(認可されたものだけがアクセスできること)は、情報セキュリティの3要素の定義として正しい(○)。(オ)「情報の機密性や完全性、可用性を維持していくために規定する組織の方針や行動指針をまとめたもの」は、情報セキュリティポリシーの説明であり、「情報セキュリティマネジメント」の説明としては誤り(×)。したがってア×、イ○、ウ○、エ○、オ×の①が正しい。
情報セキュリティの3要素は機密性・完全性・可用性(CIA)。情報セキュリティポリシーは組織の方針・行動指針をまとめたもの、情報セキュリティマネジメント(ISMS、ISO/IEC 27001)は、それを運用・管理して継続的に改善する仕組みである。両者の説明が入れ替えられている点に注意する。
キーワード: 情報セキュリティ、ISO/IEC 27001、機密性、完全性、可用性、適性科目