出典:公益社団法人 日本技術士会「技術士第一次試験 過去問題」
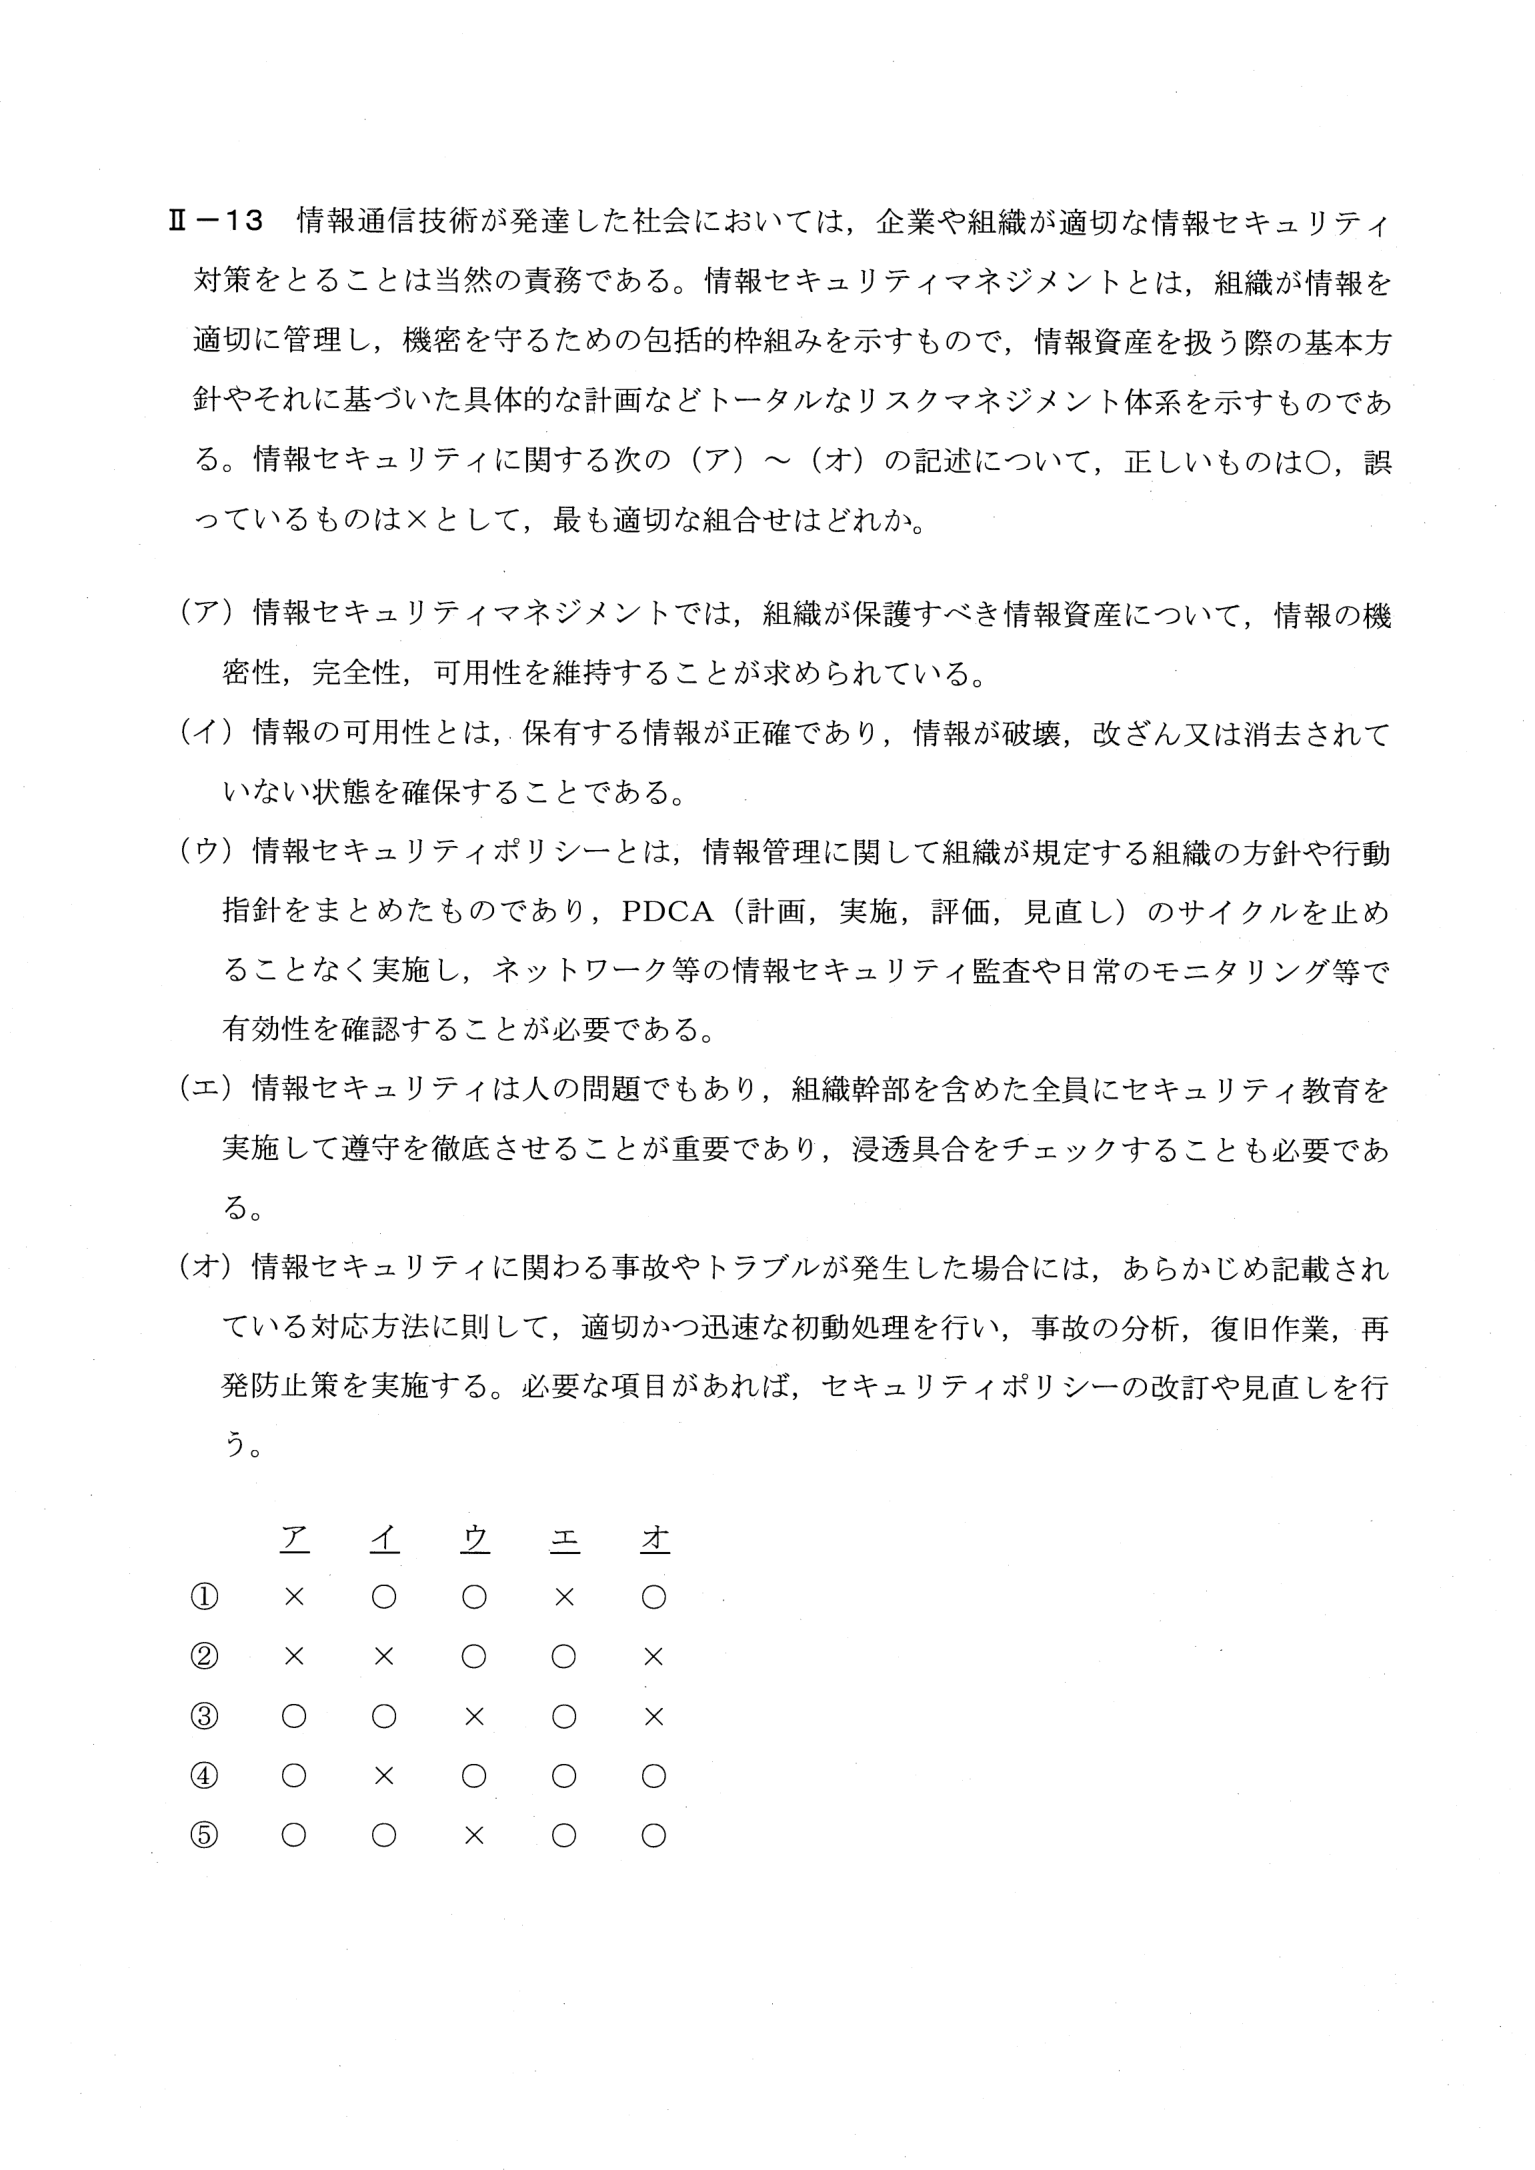
情報セキュリティマネジメントについて、機密性・完全性・可用性、可用性の定義、情報セキュリティポリシーとPDCA、セキュリティ教育、事故発生時の対応に関する(ア)〜(オ)の記述の正誤の組合せを選ぶ問題。
情報セキュリティに関する5つの記述(ア〜オ)の正誤の組合せを選ぶ問題。
① 3要素: 機密性=許可された者だけがアクセス、完全性=正確で改ざん・破壊されていない、可用性=必要なときに使える
② イは完全性の説明なので×。ア・ウ・エ・オは○
③ ○×○○○(④)
(ア)情報セキュリティマネジメントでは、保護すべき情報資産について、情報の機密性、完全性、可用性を維持することが求められている。正しい(○)。(イ)「保有する情報が正確であり、情報が破壊、改ざん又は消去されていない状態を確保すること」は「完全性」の説明で、可用性(許可された利用者が必要なときに情報にアクセスできること)ではない。誤り(×)。(ウ)情報セキュリティポリシーは、組織の方針や行動指針をまとめたもので、PDCAのサイクルを止めることなく実施し、監査や日常のモニタリング等で有効性を確認する必要がある。正しい(○)。(エ)情報セキュリティは人の問題でもあり、組織幹部を含めた全員にセキュリティ教育を実施して遵守を徹底させ、浸透具合をチェックすることも必要。正しい(○)。(オ)事故やトラブル発生時は、あらかじめ記載された対応方法に則して初動処理を行い、分析・復旧・再発防止策を実施し、必要に応じてポリシーを改訂・見直す。正しい(○)。したがってア○、イ×、ウ○、エ○、オ○の④が正しい。
情報セキュリティの3要素は、機密性(許可された者のみが利用)・完全性(正確で改ざん等がない)・可用性(必要なときに利用できる)。ポリシーはPDCAで見直し、全員への教育と事故対応の手順整備が必要。
キーワード: 情報セキュリティ、機密性、完全性、可用性、情報セキュリティポリシー、PDCA、適性科目
同じ問題が計2回出題されています(平成28年度、令和4年度)。